Datenverschlüsselung und Open Source Tools
Einführung
In der heutigen digitalen Welt ist Datensicherheit von großer Bedeutung. Datenverschlüsselung ist eine der wichtigsten Methoden, um sensible Informationen vor unbefugtem Zugriff zu schützen. Verschlüsselungstechniken werden verwendet, um Daten in eine nicht lesbare Form zu konvertieren, die nur durch einen speziellen Schlüssel oder Algorithmus entschlüsselt werden kann. So vermeidet man den Zugriff Dritter auf sensible Daten.
Gerade beim Thema Sicherheit und Verschlüsselung spielen Open-Source-Tools eine entscheidende Rolle, da sie Transparenz, Sicherheit und Community-Unterstützung bieten. Durch die Offenlegung von Algorithmen und internen Softwarestrukturen können schneller und transparenter Verbesserungen an Sicherheitssystemen vorgenommen werden.
Dieses Projekt beschäftigt sich mit der Historie unterschiedlicher Verschlüsselungsmethoden, stellt einige Beispielimplementierungen aktueller Encryption/Decryption Verfahren dar und untersucht beispielhaft OpenSource Programme, die solche Funktionalität bieten.
Historischer Ausblick
Die Geschichte der Datenverschlüsselung reicht Tausende von Jahren zurück und zeigt die Entwicklung von einfachen Techniken hin zu komplexen Algorithmen.
Antike
Scytale: Ein antikes spartanisches Instrument zur Transpositionsverschlüsselung. Es bestand aus einem zylindrischen Stab, um den ein Streifen Pergament gewickelt wurde, auf dem die Nachricht geschrieben wurde.
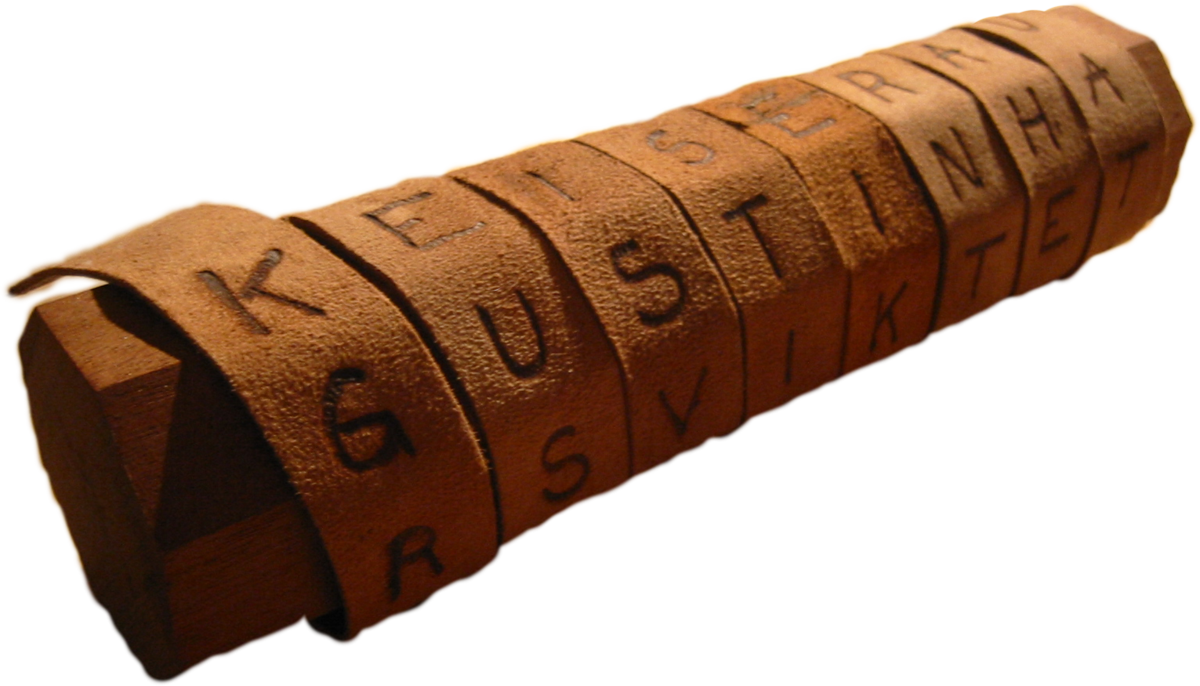
Beispielimplementierung siehe: Scytale.ipynb
Caesar-Verschlüsselung: Benannt nach Julius Caesar, der eine einfache Substitutionsmethode verwendete, um militärische Nachrichten zu schützen. Jeder Buchstabe des Alphabets wird um eine feste Anzahl von Plätzen verschoben.
Beispielimplementierung siehe: Ceasar.ipynb
Mittelalter
Vigenère-Chiffre: Ein sogenannter “polialphabetischer Substitutionsalgorithmus”, der mehrere Caesar-Verschlüsselungen in Abhängigkeit von einem Schlüsselwort kombiniert. Die vigenière Chiffre galt sehr lange als “unknackbar”.
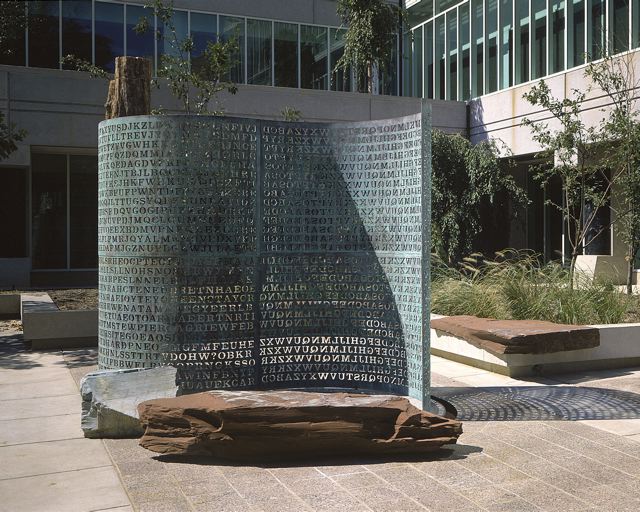
Beispielimplementierung siehe: Vigenere.ipynb
Zweiter Weltkrieg
Enigma-Maschine: Eine von den Deutschen entwickelte elektromechanische Verschlüsselungsmaschine. Trotz ihrer Komplexität gelang es den Alliierten, sie zu knacken, was maßgeblich zum Ausgang des Krieges beitrug.
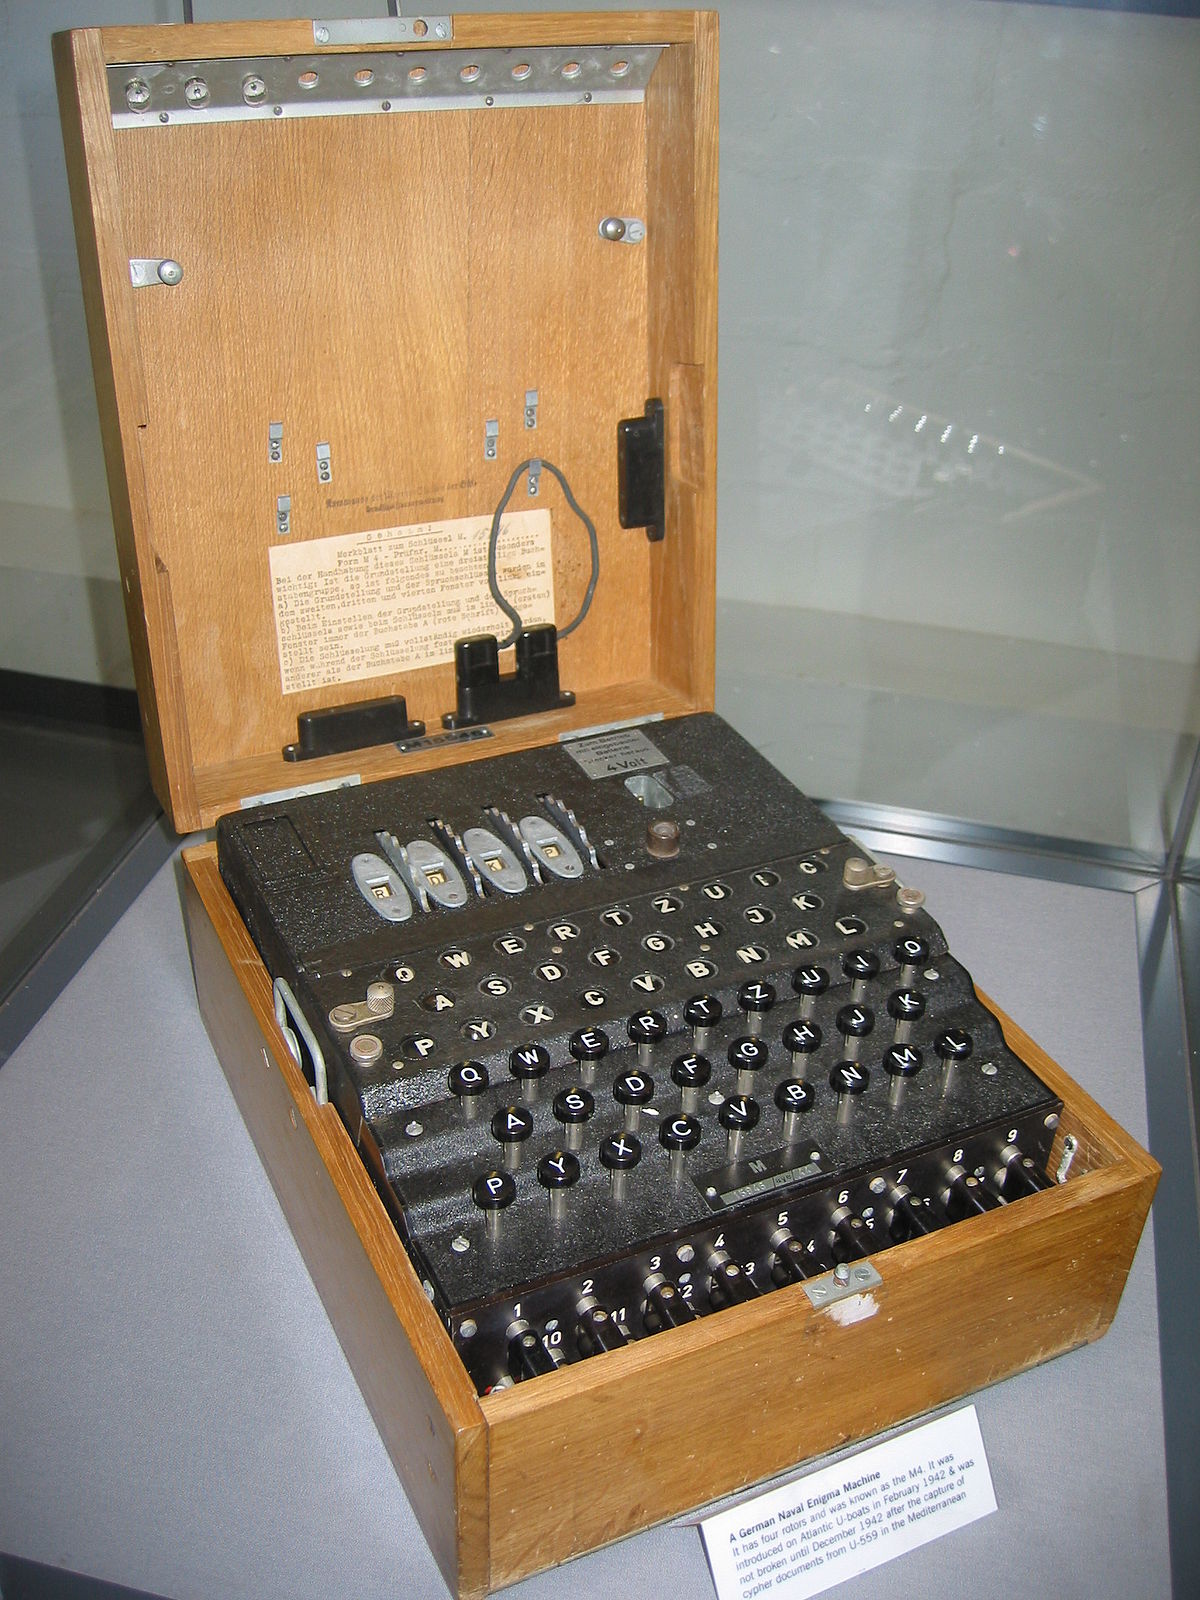
Beispielimplementierung siehe: Enigma.ipynb
Moderne Ära
Data Encryption Standard (DES): Ein symmetrischer Verschlüsselungsalgorithmus, der in den 1970er Jahren vom National Institute of Standards and Technology (NIST) entwickelt wurde. Er wurde später durch den sichereren Advanced Encryption Standard (AES) ersetzt.
Public-Key-Kryptographie: Einführung asymmetrischer Verschlüsselungsverfahren wie RSA (Rivest-Shamir-Adleman) in den 1970er Jahren, die den Austausch sicherer Schlüssel über unsichere Kanäle ermöglichen.
Verschlüsselungsverfahren
Symmetrische Verschlüsselung
Bei der symmetrischen Verschlüsselung wird derselbe Schlüssel zum Verschlüsseln und Entschlüsseln der Daten verwendet. Die Sicherheit hängt davon ab, dass der Schlüssel geheim bleibt.
Beispiel: AES (Advanced Encryption Standard)
from Crypto.Cipher import AES
from Crypto.Random import get_random_bytes

# Schlüssel und Daten
key = get_random_bytes(16)  # 16 Bytes für AES-128
data = b"Geheime Nachricht"

# Initialisierungsvektor
iv = get_random_bytes(16)

# Verschlüsselung
cipher = AES.new(key, AES.MODE_CFB, iv=iv)
ciphertext = iv + cipher.encrypt(data)

print("Verschlüsselter Text:", ciphertext)

# Entschlüsselung
decipher = AES.new(key, AES.MODE_CFB, iv=ciphertext[:16])
plaintext = decipher.decrypt(ciphertext[16:])

print("Entschlüsselter Text:", plaintext.decode('utf-8'))
Asymmetrische Verschlüsselung
Bei der asymmetrischen Verschlüsselung werden zwei verschiedene, aber mathematisch verbundene Schlüssel verwendet: ein öffentlicher Schlüssel zum Verschlüsseln der Daten und ein privater Schlüssel zum Entschlüsseln.
Beispiel: RSA (Rivest-Shamir-Adleman)
# Code kopieren
from Crypto.PublicKey import RSA
from Crypto.Cipher import PKCS1_OAEP
from Crypto.Random import get_random_bytes

# Generierung von Schlüsseln
key = RSA.generate(2048)
public_key = key.publickey()

# Nachricht und Verschlüsselung
message = b"Sehr geheime Nachricht"
cipher_rsa = PKCS1_OAEP.new(public_key)
ciphertext = cipher_rsa.encrypt(message)

print("Verschlüsselter Text:", ciphertext)

# Entschlüsselung
cipher_rsa = PKCS1_OAEP.new(key)
plaintext = cipher_rsa.decrypt(ciphertext)

print("Entschlüsselter Text:", plaintext.decode('utf-8'))
Hybrid-Verschlüsselung
Eine Kombination aus symmetrischer und asymmetrischer Verschlüsselung, um die Vorteile beider Methoden zu nutzen. Der symmetrische Schlüssel wird asymmetrisch verschlüsselt, während die Daten symmetrisch verschlüsselt werden.
Open Source Tools für Datenverschlüsselung
OpenSSL
OpenSSL ist eine weit verbreitete Open-Source-Implementierung der SSL- und TLS-Protokolle. Es bietet Bibliotheken für verschiedene kryptografische Funktionen.
Funktionen:
Verschlüsselung und Entschlüsselung mit verschiedenen Algorithmen (z.B. AES, DES, RSA)
SSL/TLS Protokollimplementierungen für sichere Kommunikation
Zertifikatsverwaltung
Vorteile:
Weit verbreitet und gut getestet
Unterstützt eine Vielzahl von Verschlüsselungsalgorithmen
Starke Community-Unterstützung
Nachteile:
Komplexe Konfiguration
Sicherheitslücken in der Vergangenheit
GnuPG (GPG)
GnuPG ist ein Open-Source-Verschlüsselungswerkzeug, das die OpenPGP-Standards implementiert. Es wird häufig für E-Mail-Verschlüsselung und Dateiverschlüsselung verwendet.
Funktionen:
Verschlüsselung und Signatur von Nachrichten und Dateien
Schlüsselmanagement und Zertifikatsüberprüfungen
Integration in E-Mail-Clients und andere Anwendungen
Vorteile:
Einfache Integration in E-Mail-Clients
Unterstützt sowohl symmetrische als auch asymmetrische Verschlüsselung
Starke Authentifizierung und Integritätsprüfungen
Nachteile:
Relativ komplizierte Bedienung für Anfänger
Schlüsselmanagement kann komplex sein
VeraCrypt
VeraCrypt ist ein Open-Source-Tool für die On-the-Fly-Verschlüsselung (OTFE). Es ist der Nachfolger von TrueCrypt und ermöglicht die Verschlüsselung ganzer Festplatten oder Partitionen.
Funktionen:
Verschlüsselung von Systempartitionen und externen Laufwerken
Unterstützung für versteckte Volumen und Betriebssysteme
Verwendung von mehreren Verschlüsselungsalgorithmen wie AES, Serpent und Twofish
Vorteile:
Hohe Sicherheit durch starke Verschlüsselungsalgorithmen
Benutzerfreundliche Oberfläche
Unterstützung für versteckte Volumen
Nachteile:
Kann langsamer sein als proprietäre Lösungen
Sicherheitsupdates können verzögert sein
KeePass
KeePass ist ein Open-Source-Passwortmanager, der eine sichere Verwaltung von Passwörtern und anderen sensiblen Informationen ermöglicht. Es speichert Passwörter in einer verschlüsselten Datenbank, die mit einem Master-Passwort oder einem Schlüsseldatei geschützt ist.
Funktionen:
Speichern und Verwalten von Passwörtern in verschlüsselten Datenbanken
Unterstützung für verschiedene Authentifizierungsmethoden (Master-Passwort, Schlüsseldatei)
Automatisches Ausfüllen von Login-Formularen
Passwort-Generator zum Erstellen starker Passwörter
Plugins und Erweiterungen für zusätzliche Funktionen
Vorteile:
Sehr hohe Sicherheit durch starke Verschlüsselungsalgorithmen (AES-256, ChaCha20)
Open-Source und plattformübergreifend
Flexibilität durch zahlreiche Plugins und Anpassungsmöglichkeiten
Nachteile:
Benutzeroberfläche kann für Anfänger etwas kompliziert wirken
Keine integrierte Synchronisationsfunktion (muss über Drittanbieter oder manuell durchgeführt werden)
LUKS
LUKS (Linux Unified Key Setup) ist ein Open-Source-Tool für die Verschlüsselung von Festplatten unter Linux. Es bietet eine transparente Verschlüsselung von Partitionen und ermöglicht den Zugriff auf verschlüsselte Daten nach Eingabe des Passworts.
Funktionen:
Vollständige Festplattenverschlüsselung (gesammtes Stammverzeichnis)
kann die Boot-Partition verschlüsseln, wenn der Bootloader die Entschlüsselung unterstützt (z.B. GRUB)
Benutzt das existierende Device-Mapper-Kernel-Subsystem
Vorteile:
Unterstützung für verschiedene Verschlüsselungsalgorithmen (AES, Twofish, Serpent)
Integration in vielen Linux-Distributionen
Unterstützung für mehrere Schlüssel
Nachteile:
Nur für Linux-Systeme verfügbar
keine Verschlüsselung des first-stage-bootloaders oder der EFI-Partition (Boot-Key-Problem)
Fazit
Datenverschlüsselung ist ein unverzichtbares Mittel, um die Sicherheit und Vertraulichkeit von Informationen zu gewährleisten. Viele Open-Source-Tools bieten eine transparente und vertrauenswürdige Möglichkeit, diese Sicherheit zu implementieren. Durch die Verwendung von gut dokumentierten und von der Community unterstützten Tools wie OpenSSL, GnuPG, VeraCrypt oder KeePass können Benutzer sicherstellen, dass ihre Daten vor unbefugtem Zugriff geschützt sind. Die Wahl des richtigen Tools hängt von den spezifischen Anforderungen und dem Anwendungsfall ab.